

Autoritative Nameserver
Die autoritativen Nameserver beantworten die DNS-Anfragen zu Ihrer Domain. Im Standardfall sind das die regfish-Nameserver, und die Zone wird im dash gepflegt. Wer seine Zone woanders betreiben will, delegiert hier auf eigene Nameserver.
Wo der Bereich liegt
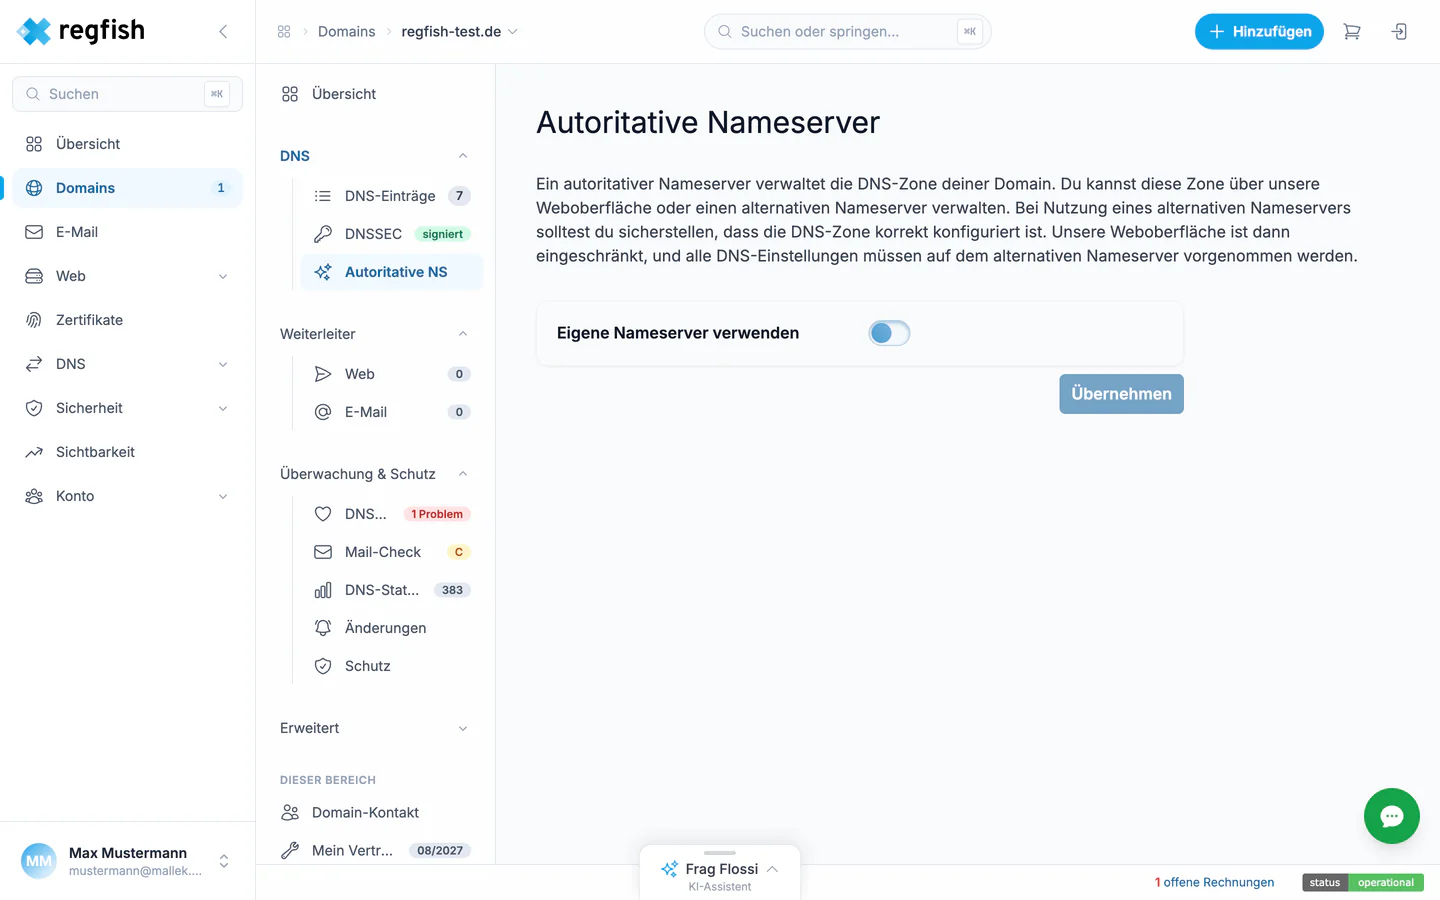
Abschnitt betitelt „Wo der Bereich liegt“Domains → Ihre Domain → DNS → Autoritative NS, direkte Adresse:
dash.regfish.de/my/domains/<tld>/<sld>/auth
Auf eigene Nameserver umstellen
Abschnitt betitelt „Auf eigene Nameserver umstellen“Der Schalter Eigene Nameserver verwenden trägt nach dem Übernehmen Ihre Nameserver an der Registry ein. Ab dann beantworten sie die Zone, nicht mehr regfish.
Die Folgen benennt die Seite selbst, und sie sind größer, als der Schalter aussieht:
- Die Weboberfläche ist eingeschränkt. Die DNS-Einträge im dash wirken nicht mehr nach außen; gepflegt wird die Zone auf Ihren Servern.
- Weiterleiter für Web und E-Mail brauchen regfish-Nameserver und stehen dann nicht zur Verfügung.
- DNSSEC signiert regfish nur für Zonen auf eigenen Servern; auf fremden Nameservern liegt die Signierung bei Ihnen.
Zurück zu den regfish-Nameservern
Abschnitt betitelt „Zurück zu den regfish-Nameservern“Der Rückweg ist derselbe Schalter: Eigene Nameserver verwenden ausschalten, die Hinweise bestätigen und übernehmen. Danach beantworten wieder die regfish-Nameserver die Zone, und die im dash gepflegten DNS-Einträge gelten.
Hält regfish für die Domain noch keine Zone, etwa weil sie mit fremden Nameservern registriert wurde, legt der Wechsel sie an, aber nur mit den regfish-NS-Records. Website und E-Mail laufen erst wieder, wenn die übrigen Einträge bei regfish stehen. Bereiten Sie sie deshalb vor dem Wechsel vor: unter DNS-Einträge mit Zone anlegen die Zone anlegen und die Einträge eintragen, oder die Zonendatei des bisherigen Anbieters importieren. Liegen noch keine Einträge vor, warnt die Seite vor dem Übernehmen.
Ist beim bisherigen Anbieter DNSSEC aktiv, schalten Sie es zuerst ab, sonst lehnen validierende Resolver die Domain nach dem Wechsel ab. Kostet der Nameserver-Wechsel bei der TLD eine Gebühr, nennt die Seite sie vor dem Übernehmen.
Nicht dasselbe: Hidden Primary
Abschnitt betitelt „Nicht dasselbe: Hidden Primary“Wer seine Zone selbst pflegen, aber die regfish-Infrastruktur nach außen behalten will, braucht keine Delegation, sondern Hidden Primary: Dort bleiben die regfish-Nameserver zuständig und holen sich die Zone von Ihrem Server.
Automatisieren
Abschnitt betitelt „Automatisieren“Nameserver-Delegation abrufen und
ändern gibt es als Endpunkte. Per API stellen
Sie auf ein Vanity-Set um oder mit vanity_set_id: null zurück auf die regfish-Nameserver, auch von
fremden Nameservern, sofern die TLD für den Wechsel keine Gebühr verlangt. Fehlt die Zone, entsteht
sie dabei mit den regfish-NS-Records; die übrigen Einträge legen Sie direkt danach per
POST /dns/rr an. Auch über den MCP-Server lassen
sich Nameserver umstellen und wieder zurücknehmen.