

Hidden Primary
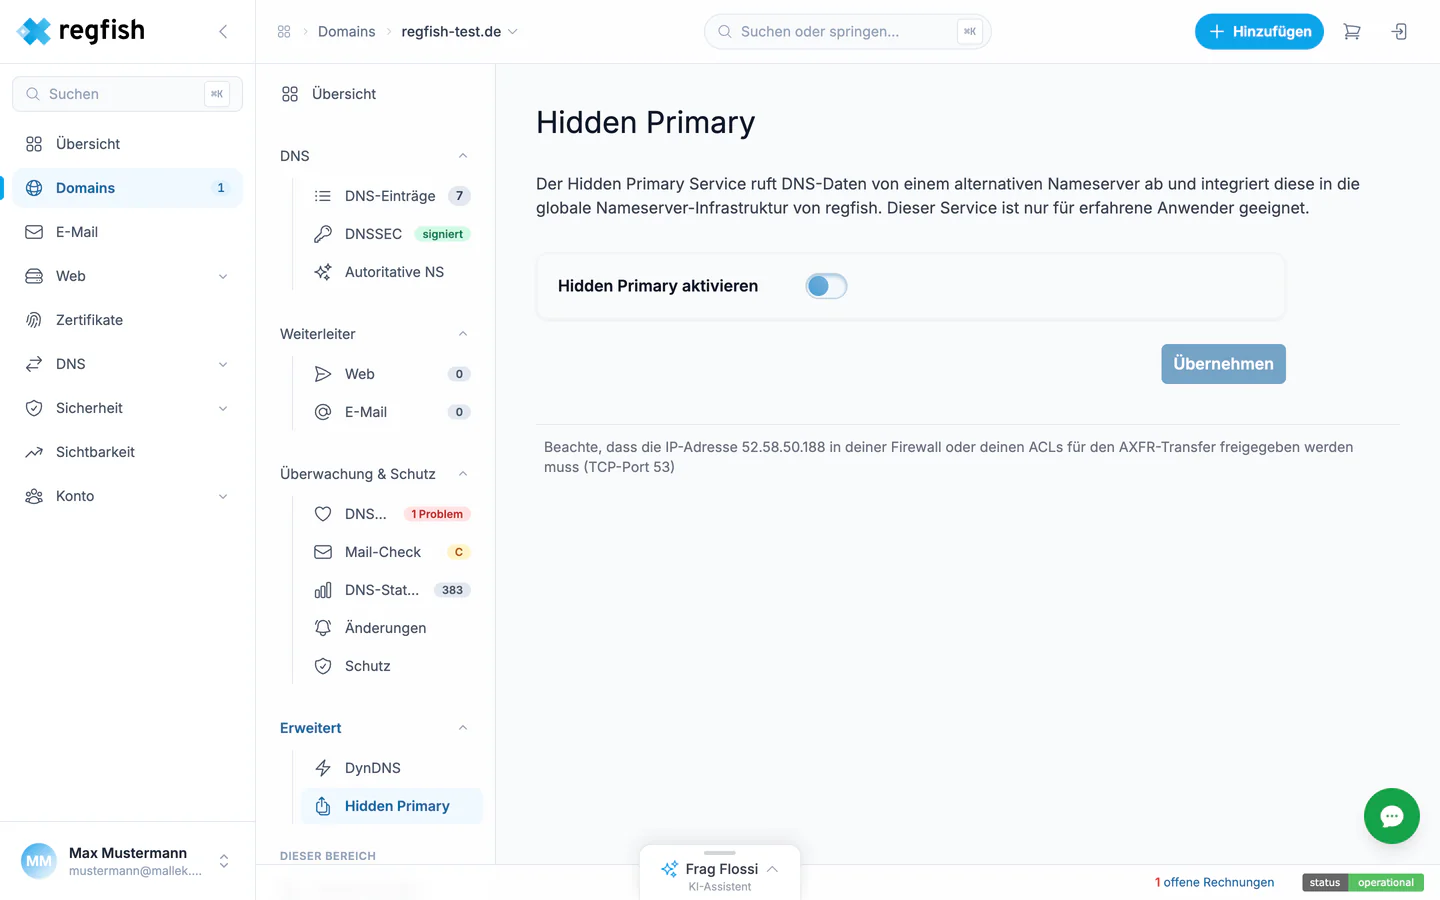
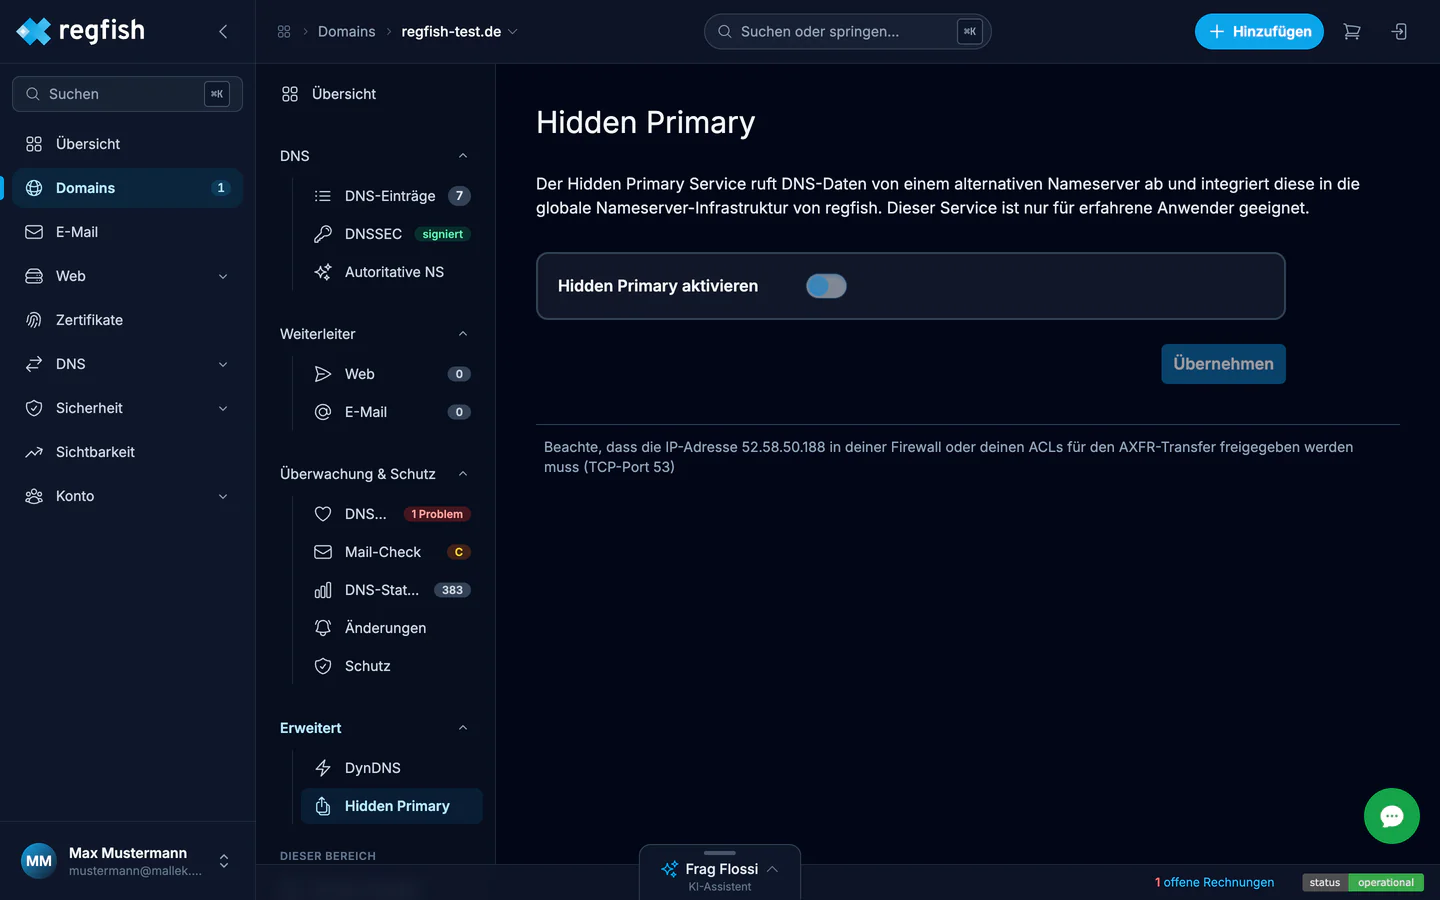
Beim Hidden Primary pflegen Sie die Zone auf einem eigenen Nameserver, nach außen bleiben aber die regfish-Nameserver zuständig. regfish holt sich die Zonendaten von Ihrem Server und verteilt sie über die eigene Anycast-Infrastruktur. Die Seite selbst nennt den Dienst etwas für erfahrene Anwender, und das trifft es.
Wo der Bereich liegt
Abschnitt betitelt „Wo der Bereich liegt“Domains → Ihre Domain → Erweitert → Hidden Primary, direkte Adresse:
dash.regfish.de/my/domains/<tld>/<sld>/hpns
Wie es funktioniert
Abschnitt betitelt „Wie es funktioniert“Nach dem Aktivieren ruft regfish die Zone per AXFR-Zonentransfer von Ihrem Nameserver ab. Dafür muss Ihre Firewall die auf der Seite genannte Abruf-Adresse auf TCP-Port 53 zulassen; ohne diese Freigabe kommt kein Transfer zustande.
Gepflegt wird die Zone ab dann auf Ihrem Server. Die DNS-Einträge im dash sind nicht mehr die Quelle.
Abgrenzung zur Delegation
Abschnitt betitelt „Abgrenzung zur Delegation“| Autoritative NS | Hidden Primary | |
|---|---|---|
| Wer antwortet nach außen | Ihre Nameserver | Die regfish-Nameserver |
| Wo die Zone gepflegt wird | Auf Ihren Servern | Auf Ihrem Primary |
| Anycast, DDoS-Schutz von regfish | Nein | Ja |
Der Hidden Primary ist also der Weg, eigene Zonenverwaltung mit der Ausfallsicherheit der regfish-Infrastruktur zu verbinden.