Domain-Wächter
Eine Domain geht selten durch einen Angriff verloren. Sie geht verloren, weil eine Verlängerung ausblieb, ein Transfer-Lock offen stand oder ein Auth-Code herausgegeben wurde und niemand es gemerkt hat. Genau diese vier Dinge beobachtet der Domain-Wächter.
Er besteht aus zwei Teilen: einer Übersicht über alle Domains und einem Schutz-Tab je Domain, in dem die Regeln gesetzt werden.
Die Übersicht
Abschnitt betitelt „Die Übersicht“Sicherheit → Domain-Wächter, direkte Adresse: dash.regfish.de/my/guardian
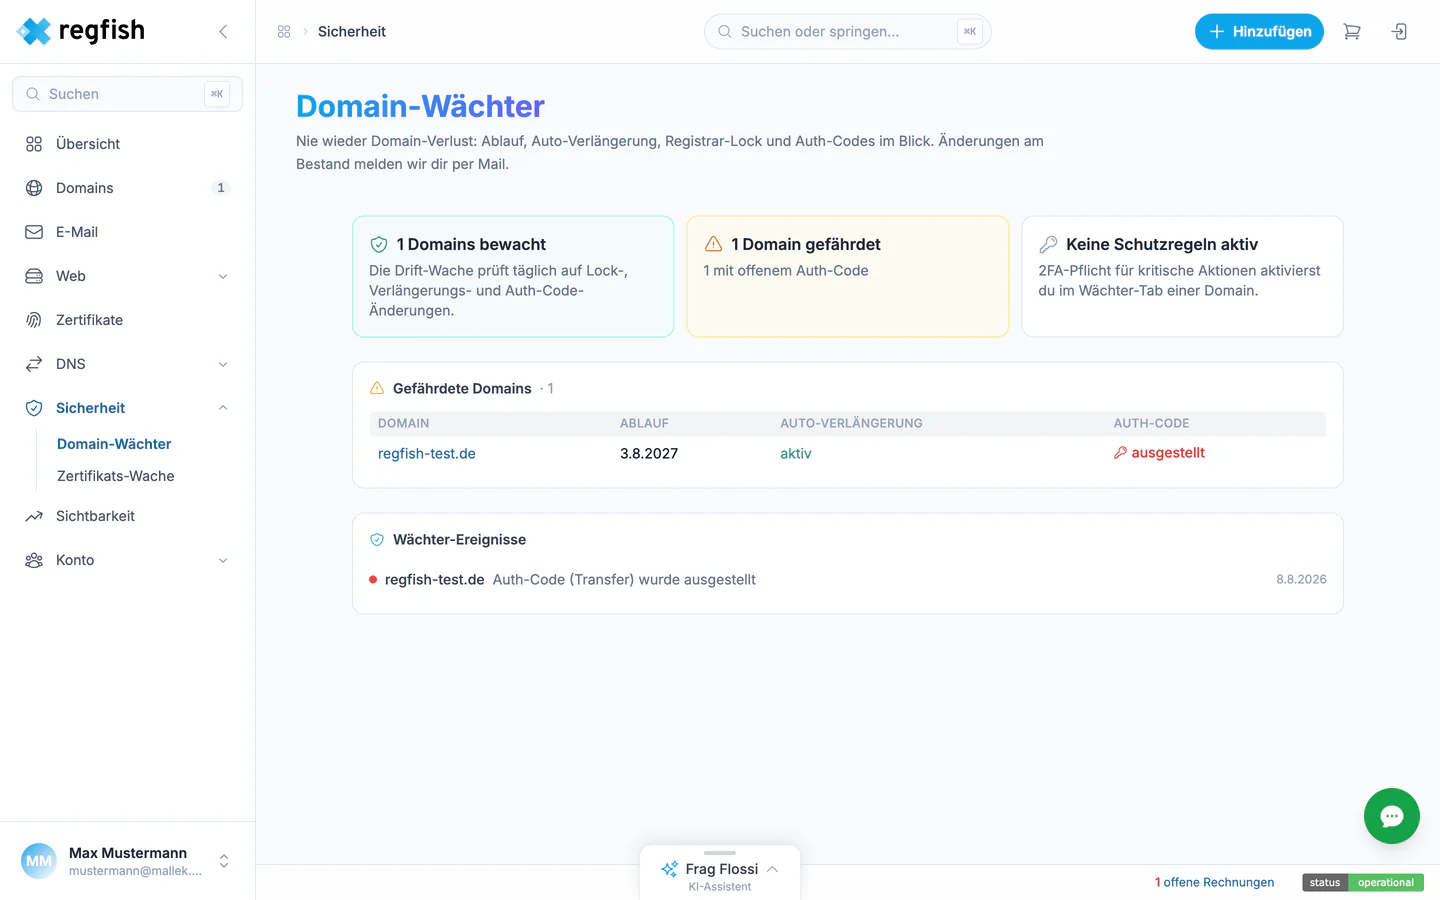
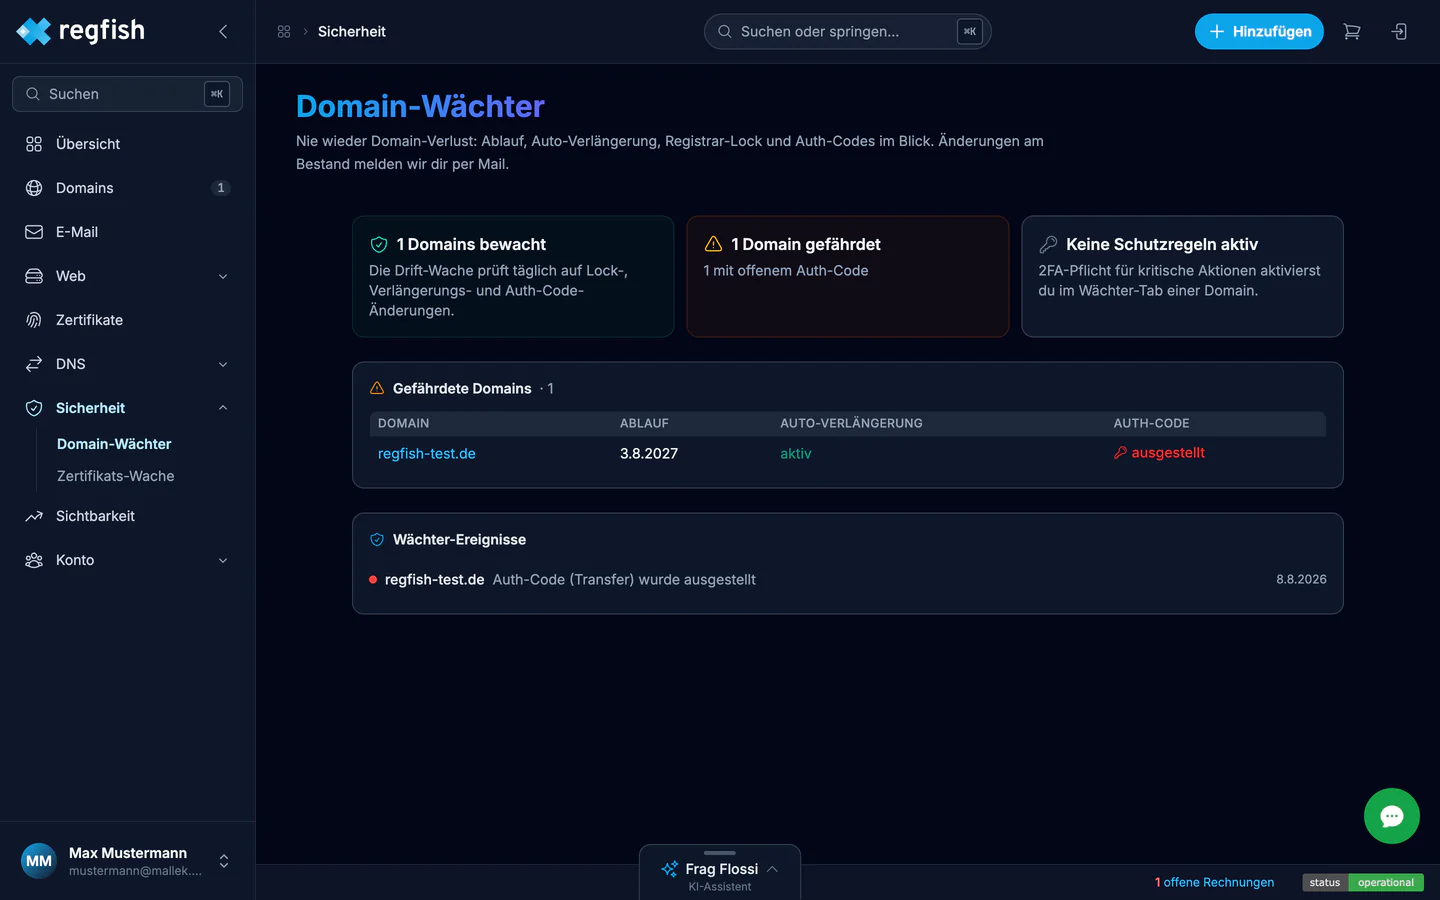
Oben stehen drei Karten: Domains bewacht mit dem Hinweis, dass die Drift-Wache täglich auf Lock-, Verlängerungs- und Auth-Code-Änderungen prüft, Domain gefährdet samt der Zahl der offenen Auth-Codes darunter, und Keine Schutzregeln aktiv, solange keine Regel gesetzt ist. Änderungen kommen zusätzlich per Mail.
Darunter listet Gefährdete Domains die Fälle mit Datum, Zustand der Auto-Verlängerung und Auth-Code-Status. Gefährdet ist eine Domain, die sich nicht automatisch verlängert oder einen offenen Auth-Code trägt. Eine Domain mit Auto-Verlängerung läuft nicht ab: ihr Datum in der Spalte Ablauf / Verlängerung ist der Verlängerungstermin und steht grün. Die Wächter-Ereignisse darunter sind das Protokoll: was wann passiert ist, etwa dass ein Auth-Code ausgestellt wurde.
Der Schutz-Tab einer Domain
Abschnitt betitelt „Der Schutz-Tab einer Domain“Domains → deine Domain → Schutz, direkte Adresse:
dash.regfish.de/my/domains/<tld>/<sld>/guard
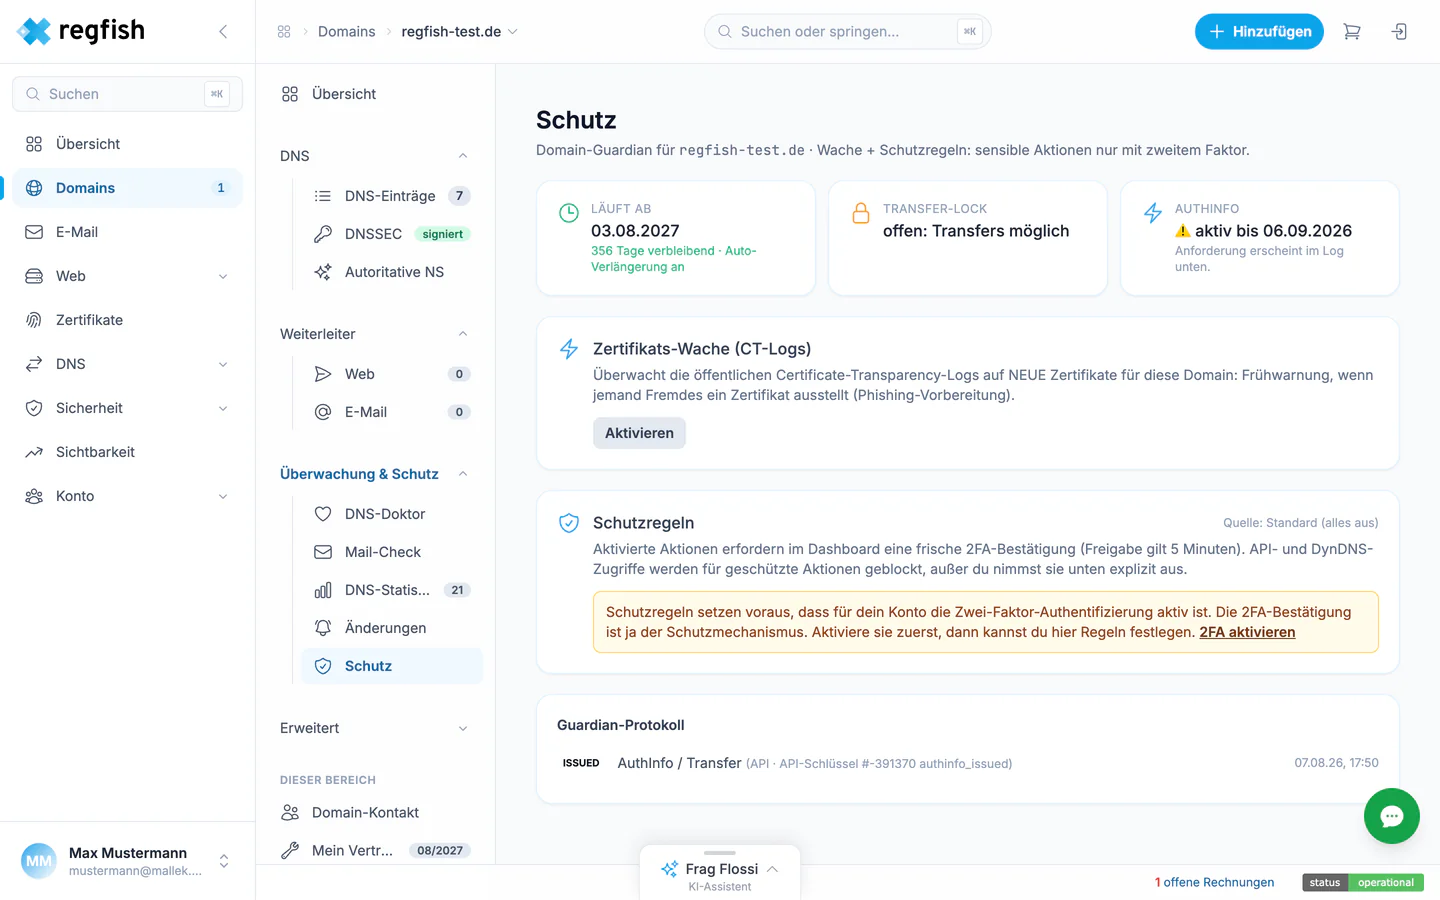
Die drei Statuskarten zeigen den Ist-Zustand:
- Läuft ab beziehungsweise Verlängert sich am mit Datum und verbleibenden Tagen. Grün, wenn die Auto-Verlängerung an ist; ohne sie färbt sich das Datum mit der Nähe des Ablaufs.
- Transfer-Lock. Steht er auf offen, sind Transfers möglich.
- AuthInfo. Ein ausgestellter Auth-Code hat eine Gültigkeit und wird hier mit Frist angezeigt. Solange er gilt, kann die Domain damit weggezogen werden.
Ebenfalls hier zu finden: die Zertifikats-Wache für genau diese Domain, also die Überwachung der Certificate-Transparency-Logs. Ausführlich steht sie unter Zertifikats-Wache.
Schutzregeln
Abschnitt betitelt „Schutzregeln“Schutzregeln binden kritische Aktionen an eine frische Bestätigung mit dem zweiten Faktor. Fünf Punkte sind daran wichtig:
- Die Freigabe gilt 5 Minuten. Danach fragt das dash erneut.
- API- und DynDNS-Zugriffe werden für geschützte Aktionen geblockt, nicht nur verzögert. Ein Skript, das eine geschützte Aktion ausführen soll, läuft also ins Leere, bis du es unten ausdrücklich ausnimmst.
- Ohne Konto-2FA geht es nicht. Die 2FA-Bestätigung ist der Schutzmechanismus, also muss sie zuerst für das Konto aktiv sein. Solange das fehlt, zeigt die Seite statt der Regeln nur den Hinweis samt Link zur Aktivierung.
- Der Ausgangszustand ist Standard (alles aus). Schutz entsteht erst, wenn du Aktionen auswählst.
- Mehr-Augen lockern braucht Mehr-Augen. Wer eine Regel von Mehr-Augen auf 2FA oder aus stellt oder dabei eine Ausnahme für einen API-Schlüssel oder DynDNS anlegt, braucht dafür die Freigabe einer zweiten Person aus dem Team, genau wie für die geschützte Aktion selbst. Nur wenn es keinen zweiten Login im Konto gibt, reicht die eigene 2FA-Bestätigung.
Wer die API automatisiert nutzt, plant das mit ein: Schutzregeln und API-Keys arbeiten gegeneinander, sofern die betroffene Aktion nicht ausgenommen ist. Das ist beabsichtigt, denn ein gestohlener Key soll eine Domain nicht verschieben können.
Das Guardian-Protokoll
Abschnitt betitelt „Das Guardian-Protokoll“Unter den Regeln steht das Protokoll dieser Domain. Es nennt neben der Aktion die Person, die sie ausgelöst hat, und die Quelle, also ob sie aus dem dash kam oder über die API, und bei einem API-Zugriff den verwendeten Schlüssel. Nach einem unerwarteten Ereignis ist das die erste Stelle zum Nachsehen: Sie beantwortet, ob eine Änderung aus deinem eigenen Skript stammt.
Eine Mehr-Augen-Freigabe hinterlässt zwei Zeilen: die Entscheidung, bei der das freigebende Teammitglied vorn steht und der Anfragende im Detail, und die Ausführung durch den Anfragenden, die wiederum nennt, wer freigegeben hat. Wer wem eine geschützte Aktion erlaubt hat, lässt sich also immer beiden Seiten zuordnen.
Kontoweit steht dasselbe Protokoll im Hauptmenü unter Sicherheit → Guardian-Protokoll, neben
Domain-Wächter und Zertifikats-Wache (dash.regfish.de/my/guard-log): alle Domains in einer Liste, neueste zuerst,
filterbar nach Domain und Ausgang, ältere Einträge lassen sich nachladen. Einträge zum Konto
selbst, etwa geänderte Schutzregeln, stehen dort als „Konto”. Für ein Team ist das die Stelle,
die beantwortet, wer wo was ausgelöst, bestätigt oder freigegeben hat.