

DNSSEC prüfen und verwalten
DNSSEC signiert die Antworten deiner Zone kryptografisch. Resolver können damit prüfen, dass eine Antwort wirklich von deiner Zone stammt und unterwegs nicht verändert wurde.
Wo der Status steht
Abschnitt betitelt „Wo der Status steht“Domains → deine Domain → DNS → DNSSEC, direkte Adresse:
dash.regfish.de/my/domains/<tld>/<sld>/dnssec
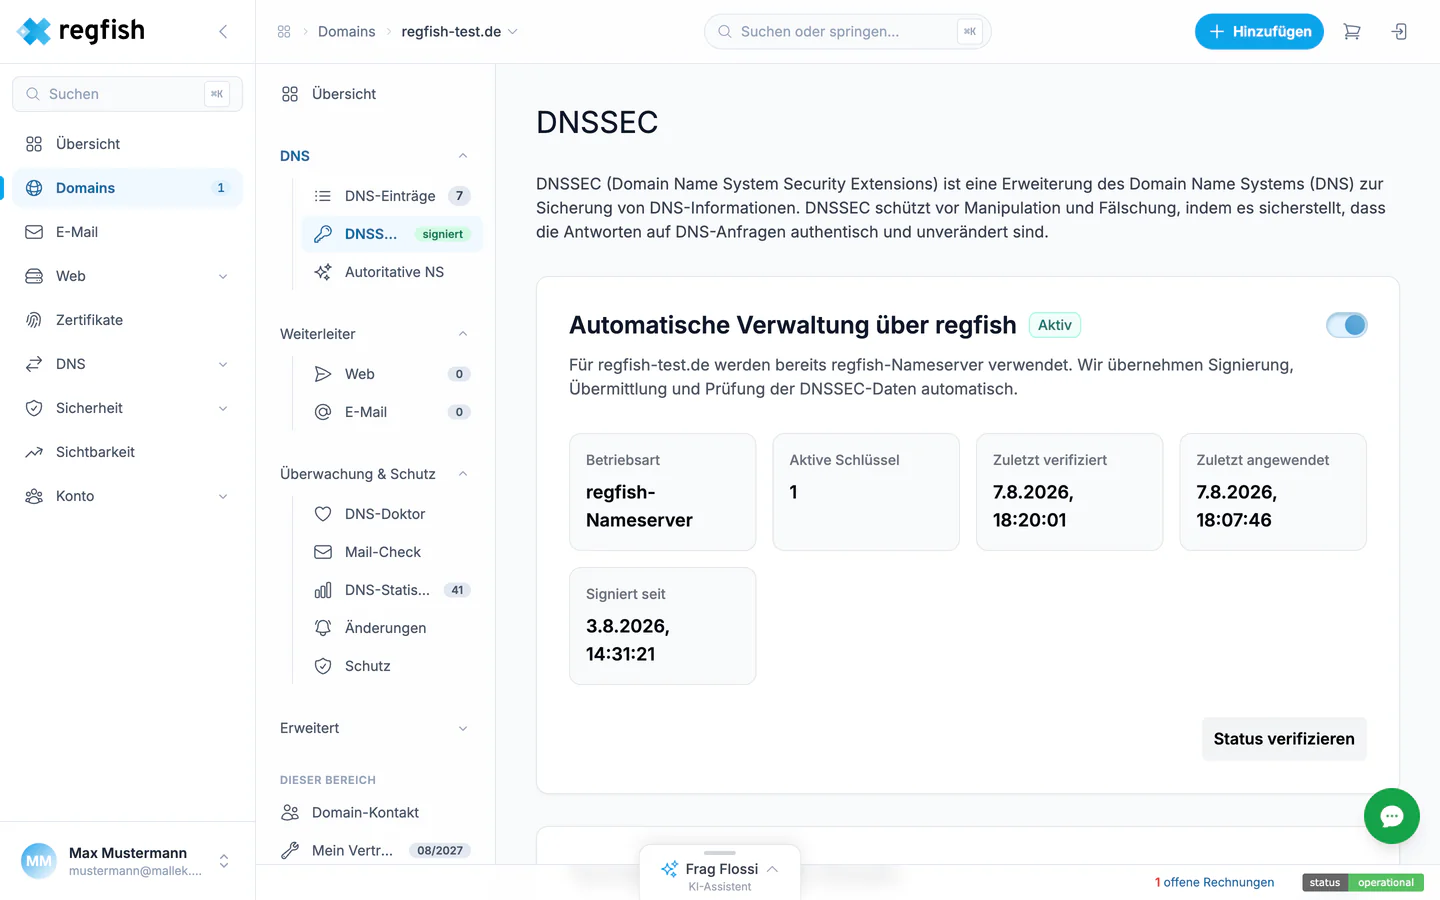
Automatische Verwaltung
Abschnitt betitelt „Automatische Verwaltung“Läuft die Domain auf regfish-Nameservern, übernimmt regfish Signierung, Übermittlung an die Registry und die laufende Prüfung selbst. Die Seite zeigt dann Automatische Verwaltung über regfish - Aktiv und darunter:
| Feld | Bedeutung |
|---|---|
| Betriebsart | welche Nameserver die Zone bedienen |
| Aktive Schlüssel | wie viele Schlüssel bei der Registry hinterlegt sind |
| Zuletzt verifiziert | wann regfish die Kette zuletzt geprüft hat |
| Zuletzt angewendet | wann zuletzt eine Änderung an die Registry ging |
| Signiert seit | seit wann die Zone signiert ist |
Über Status verifizieren stößt du eine Prüfung von Hand an. Das lohnt nach einem Nameserver-Wechsel oder wenn ein externer Test meldet, die Kette sei unterbrochen.
Zwei Aufklappbereiche gehen tiefer: Technische DNSSEC-Details zeigt die bei der Registry hinterlegten Schlüssel, Letzte DNSSEC-Aktivitäten den Verlauf der Änderungen.
Dasselbe über die API
Abschnitt betitelt „Dasselbe über die API“| Aufgabe | Endpunkt |
|---|---|
| Status abfragen | GET /dns/{domain}/dnssec |
| Konfiguration setzen | PUT /dns/{domain}/dnssec |
| Status verifizieren | POST /dns/{domain}/dnssec/verify |
| Laufenden Übergang abbrechen | POST /dns/{domain}/dnssec/cancel |
| Aufträge auflisten | GET /dns/{domain}/dnssec/jobs |
Wichtig für Skripte: DNSSEC-Änderungen laufen asynchron. Die API unterscheidet deshalb
zwischen dem Ziel (desired_state) und dem tatsächlich beobachteten Zustand (live_state) -
die beiden dürfen vorübergehend auseinanderlaufen. Wer auf den Abschluss warten will, fragt die
Auftragsliste ab, statt den Status in einer engen Schleife zu pollen.
Automatisieren
Abschnitt betitelt „Automatisieren“Die fünf DNSSEC-Endpunkte schalten die Signierung
per API ein und aus und prüfen sie. Auch über den MCP-Server lässt sich DNSSEC
aktivieren und verifizieren; was dabei desired_state gegen live_state bedeutet, steht in den
Grundbegriffen.